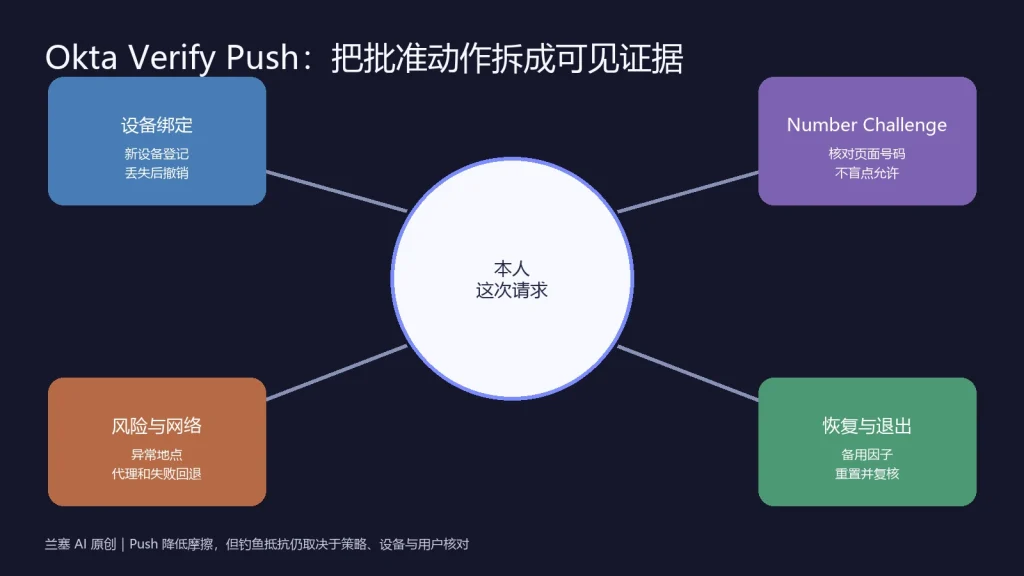
快速结论:Okta Verify 的 Number Challenge 会在登录页显示一个数字,并让手机端从多个数字中选择匹配项。只有在“本人刚发起登录、登录的应用和地点合理、网页与手机数字一致”时才批准;本人未发起、数字不一致或上下文异常时,应拒绝请求,不要试选,并立即通知组织 IT 或安全团队。
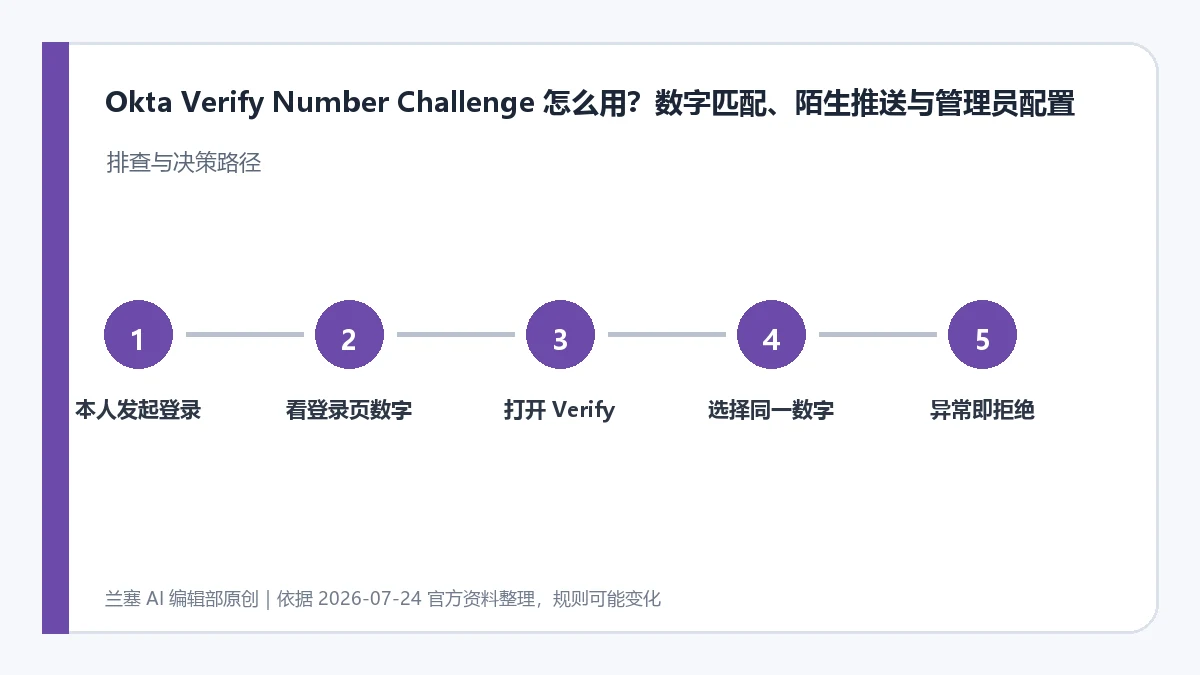
用户怎样完成 Number Challenge
- 在受信设备上主动打开组织登录页,并确认域名、应用和账号正确。
- 登录页出现数字后,再打开手机上的 Okta Verify 通知。
- 核对通知中的组织、应用和登录上下文,从候选项中选择与网页相同的数字。
- 完成后确认浏览器进入预期应用;若流程跳转异常,立即退出并报告。
Okta Number Challenge 官方支持文档说明管理员可在 Okta Verify 验证选项中要求数字挑战;Okta Authentication API也区分普通等待状态与三数字挑战上下文。实际菜单和策略应以组织租户为准。
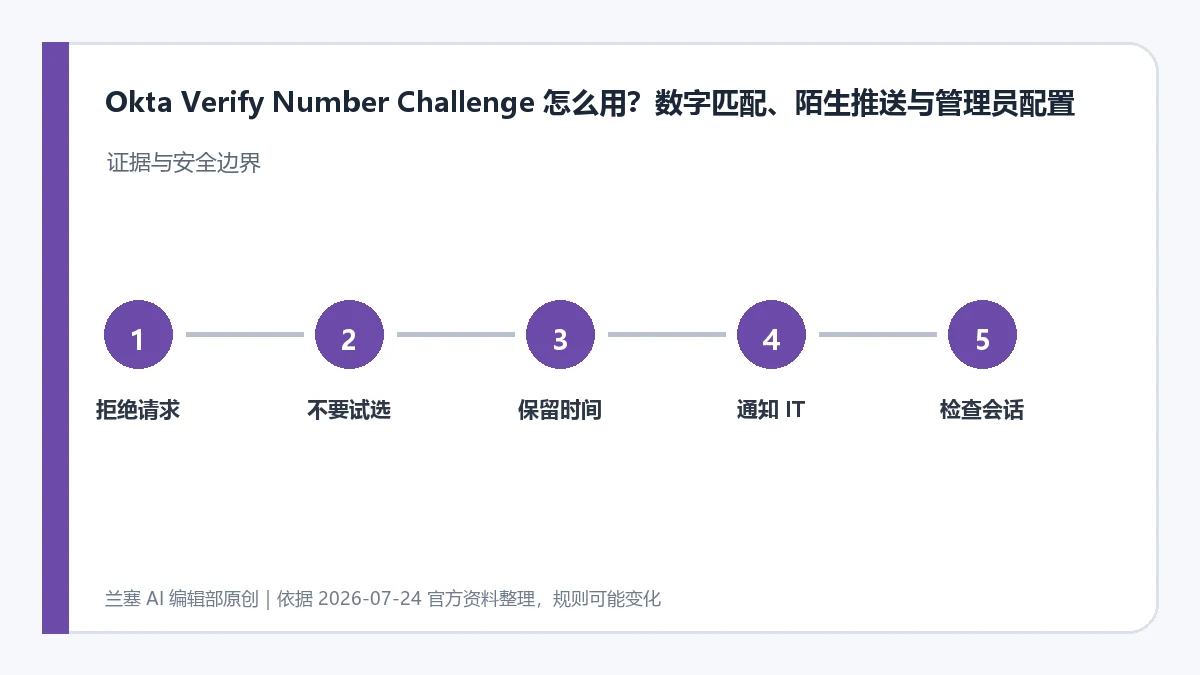
收到陌生推送或数字不一致怎么办
- 点击拒绝,不要在多个数字之间试选,也不要把数字、二维码或验证码发给他人。
- 记录大致时间、目标应用和设备提示;按组织渠道联系 IT 或安全团队。
- 从已知可信入口检查近期会话、密码变更和设备注册;必要时由管理员撤销旧会话与验证器。
- 若组织支持,优先评估 FastPass、WebAuthn/FIDO2 或通行密钥等抗钓鱼方式。
相关操作可继续看Okta Verify 安装与换机指南、AI 幻觉与高风险核验、智能体权限与审计和AI 安全风险与响应。
三款验证器怎么分工
| 方案 | 适合场景 | 重要限制 |
|---|---|---|
| Okta Verify | Okta Identity Engine、推送、FastPass 和组织设备策略 | 注册与恢复往往受管理员控制;普通 TOTP/推送不自动等于抗钓鱼 |
| Microsoft Authenticator | Microsoft/Entra 账号、第三方 TOTP、受支持设备上的 Passkeys | 备份恢复需同类设备;工作/学校账号恢复后可能要重新登录 |
| Google Authenticator | 广泛兼容的 TOTP、离线验证码 | 云同步与本地模式风险不同;仍需额外恢复方式 |
Okta 官方 MFA 文档按设备绑定、硬件保护、抗钓鱼等特性区分认证方式;Microsoft 官方备份说明强调只能在同一设备类型间恢复;Google 官方说明同时提供账号同步与不登录账号的手动转移路径。
选型时比“能扫码”更重要的五项检查
- 确认账号实际使用 TOTP、推送、FastPass、Passkey 还是硬件密钥。
- 为管理员、邮箱、域名和财务账号优先配置抗钓鱼方式。
- 保存恢复码,并配置一个不依赖同一部手机的第二验证方式。
- 换机前完成备份或导出,逐个测试新设备后再撤销旧设备。
- 出现陌生推送或数字匹配请求时一律拒绝,并通知组织管理员。
Okta 安装、换机和排错可继续看Okta Verify 中文教程;自动化账号治理可看AI Agent 权限与审计、知识库访问控制和AI 幻觉与高风险核验。
旧设备仍可用
- 登录组织的 Okta End-User Dashboard,确认至少有一种独立备用验证方式。
- 在 Security Methods/Extra Verification 中按组织页面提示添加或重新设置 Okta Verify。
- 在新手机安装官方 Okta Verify,通过组织提供的二维码或激活流程完成注册。
- 用新手机完成一次真实登录验证;确认成功后再移除旧设备。
- 清除或转交旧手机前,按组织安全规则抹除账户与设备数据。
旧设备已丢失
先通知组织 IT 或安全团队,并要求撤销旧设备的 Okta Verify 注册。若登录页提供已登记的备用因子,可用它完成身份验证;没有备用方式时,由管理员按组织流程核验身份并重置 MFA。不要反复尝试导致账户锁定,也不要向任何人发送二维码、一次性验证码或推送确认数字。
补充风险提示
Okta Verify 属于身份验证工具。丢失设备应按安全事件处理;任何“帮你绕过 MFA”的第三方服务都不可信。管理员重置因子前应使用组织认可的身份核验流程,避免社工攻击。
Push、Number Challenge 和钓鱼抵抗怎样区分
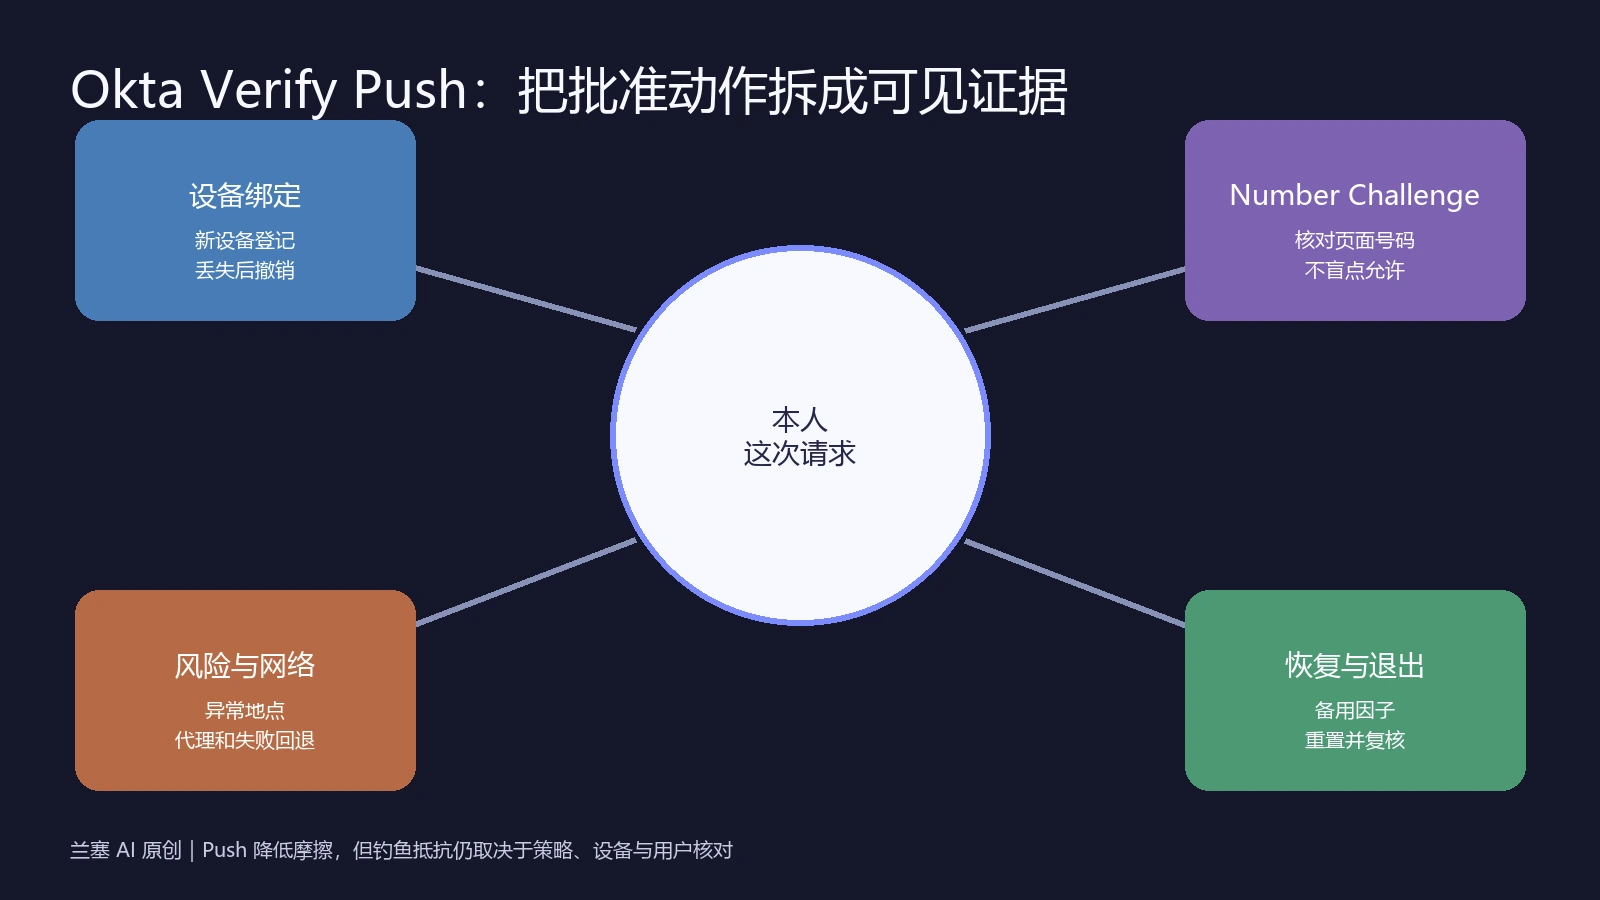
Okta Verify Push 让用户在已登记设备上批准登录,但普通 Push 仍可能遭遇疲劳轰炸或用户误点。启用 Number Challenge 后,用户需要在 Okta Verify 中选择或输入登录页面显示的数字,可增加对当前浏览器会话的核对;它不能自动判断钓鱼页面是否可信,也不能替代设备绑定、风险策略、访问条件和用户培训。更高风险应用应评估 Okta FastPass 等抗钓鱼认证与设备保证策略,并按组织许可、平台支持和恢复路线验证。
设备登记、失败与恢复要一起测试
上线前使用低风险测试用户覆盖首次登记、换机、系统升级、无网络、通知延迟、设备丢失、重复 Push、拒绝、超时和因子重置。管理员发起重置后,旧设备是否仍能批准必须通过实际策略和系统日志确认;用户报告陌生 Push 时先拒绝请求、停止继续尝试,再联系组织支持核查会话和设备,而不是用连续点击让提示消失。保留备用因子时,要避免多个因子共享同一失陷设备或邮箱。
日志、帮助台与退出回执
- 登录策略明确哪些应用需要 Push、Number Challenge、FastPass 或更强因子。
- System Log 能关联用户、设备、客户端、策略结果和请求时间,但日志成功不单独证明操作者本人。
- 帮助台重置要求身份核验、工单、审批和旧设备撤销,不能只凭来电信息。
- 离职、设备报废或角色变化后撤销设备、会话和应用访问,并用测试账号读回。
- 通知、号码匹配和恢复步骤在桌面与移动端真实界面复核,界面变化后更新培训材料。
当前一手来源:Configure Okta Verify options、Enable Okta FastPass、Manage users and reset authenticators。资料核验于 2026 年 10 月 11 日;本站未登录组织租户、未测试真实策略或账号恢复,具体可用性受 Identity Engine、套餐、策略、平台与管理员配置影响。